Rootkit Android sur Play Store : Menace pour les entreprises et leur sécurité digitale
La découverte du rootkit NoVoice, dissimulé dans des applications du Google Play Store et ayant infecté des millions de smartphones, sonne comme un...
Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir
La découverte du rootkit NoVoice, dissimulé dans des applications du Google Play Store et ayant infecté des millions de smartphones, sonne comme un...
Espionnage Industriel : Un Signal d'Alarme pour la Sécurité Digitale des Entreprises L'affaire retentissante du vol d'informations sur la technologie 2 nm...
Google, iVerify et Lookout viennent de mettre au jour un kit d'exploitation baptisé DarkSword, capable de prendre le contrôle total d'un iPhone en enchaînant six failles iOS dont trois zero-day. Espions russes, vendeurs de surveillance turcs et hackers saoudiens s'en sont servis. Apple a corrigé le...
Plusieurs campagnes d’espionnage ou à visée lucrative identifiées ces derniers mois reposaient sur l’exploitation très sophistiquée de vulnérabilités de téléphones d’Apple. La dernière repérée concerne les appareils équipés d’anciennes versions d’iOS (de iOS 18.4 à 18.7).
Des journalistes, diplomates, militaires et personnels d’institutions publiques dans plusieurs pays européens sont ciblés par une opération cherchant à compromettre leur compte sur cette messagerie. Certains comptes WhatsApp ont aussi été ciblés.
Apple vient de publier iOS 16.7.15 et iOS 15.8.7 pour les anciens iPhone et iPad. Ces mises à jour corrigent des failles activement exploitées par Coruna, un kit d'espionnage qui combine 23 vulnérabilités pour compromettre un appareil simplement en chargeant une page web, je vous en parlais ici. Si...
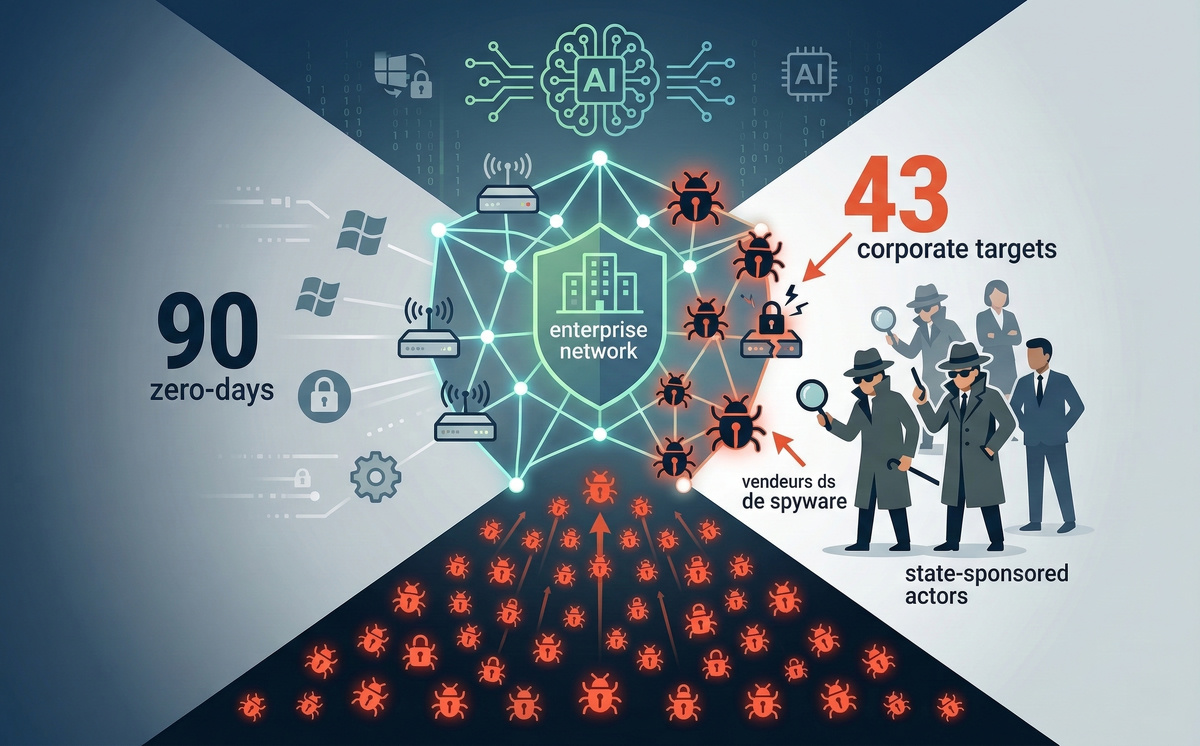
Google vient de publier son rapport annuel sur les failles zero-day. En 2025, son équipe de renseignement a comptabilisé 90 vulnérabilités exploitées avant d'être corrigées. Près de la moitié visaient des équipements d'entreprise, un record, et les vendeurs de spyware passent en tête du classement...
Avec le kit Coruna, l'exploitation de vulnérabilités inédites dans iOS a basculé d'un modèle d'espionnage ciblé vers une menace de masse.
MuddyWater, un groupe de hackers rattaché aux services de renseignement iraniens, s'est infiltré dans les réseaux d'une banque, d'un aéroport et d'un éditeur de logiciels américains avec deux nouvelles portes dérobées. L'opération, repérée par Symantec, s'est intensifiée après les frappes...
Le CERT-FR vient de mettre à jour son rapport sur l'espionnage des iPhone et informe le public qu'une nouvelle campagne ciblant des utilisateurs français a été détectée, il y a quelques jours.
Google et une société de cybersécurité, iVerify, ont découvert un puissant outil de piratage d'iPhone baptisé Coruna. Visiblement développé par le gouvernement américain, il a fuité et se retrouve aujourd'hui entre les mains d'espions russes et de cybercriminels chinois. Plus de 42 000 iPhone ont...
Un faux parcours de vérification de sécurité Google circule actuellement en ligne. En poussant à l’installation d’une application web piégée, il transforme le navigateur en outil d’espionnage capable d’intercepter codes MFA et trafic réseau.