Technologie
Faille Dirty Frag Linux : 100% root, que faire ?
Une nouvelle faille critique secoue l'écosystème Linux : Dirty Frag Le monde de la cybersécurité vient de connaître un séisme. Un chercheur en...
Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Une nouvelle faille critique secoue l'écosystème Linux : Dirty Frag Le monde de la cybersécurité vient de connaître un séisme. Un chercheur en...
Django distribue de nouveaux patchs de sécurité : les versions 6.0.5 et 5.2.14. Ces versions sont à déployer le plus rapidement possible. Elles fixent plusieurs CVE :- CVE-2026-5766 : potentiel déni de service dans des rquêtes ASGI avec un dépassement des uploads limites- CVE-2026-35192 : un...
Orange Cyberdefense annonce aujourd'hui que l'entreprise est Autorité de numérotation CVE. Cette autorisation permet à Orange Cyberdefense d'attribuer des identifiants CVE (CVE IDs) aux vulnérabilités de sécurité affectant ses produits, ainsi qu'aux vulnérabilités impactant des produits tiers —...
Référencée CVE-2026-0300, cette vulnérabilité affecte le portail d'authentification des utilisateurs des pare-feu des séries PA et VM. Un portail qui ne devrait pas être accessible directement sur Internet.
La vulnérabilité CVE-2026-41940, dévoilée fin avril, fait l’objet d’importants efforts d’exploitation, y compris pour le déploiement d’un rançongiciel. Plusieurs milliers auraient déjà été compromis.
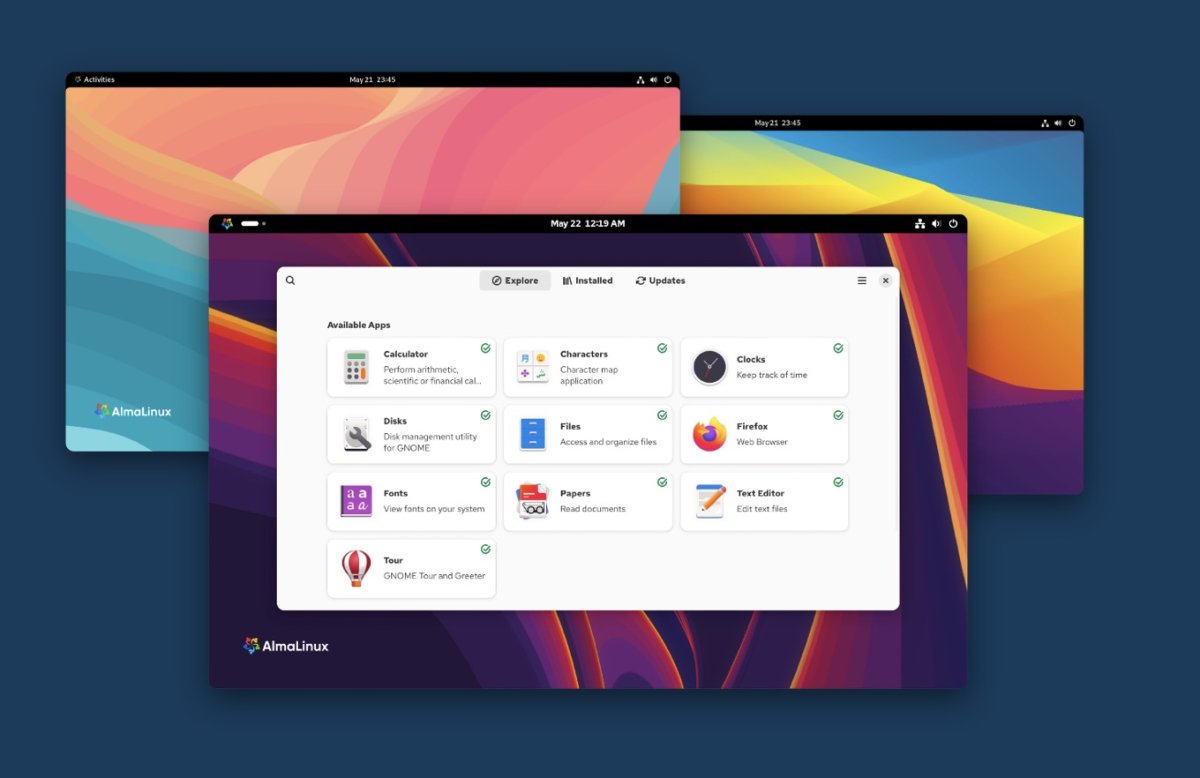
La distribution AlmaLinux a publié sa version 10.2 Beta nommée "Lavender Lion", et elle fait un truc que la plupart des distros récentes refusent de faire : remettre du support 32-bit dans le système. Pas un retour total, on s'entend, mais des packages userspace i686 pour faire tourner...

Depuis février, une faille de sécurité majeure dans le système cPanel expose près d'1,5 million de serveurs dans le monde, dont ceux d'hébergeurs...
Nous avons demandé à SUSE un commentaire sur la faille Copy Fail :Une vulnérabilité critique du noyau Linux, baptisée « Copy Fail » (CVE-2026-31431), a été rendue publique le 30 avril 2026. Elle permet à un utilisateur authentifié d’élever ses privilèges jusqu’au niveau administrateur de manière...
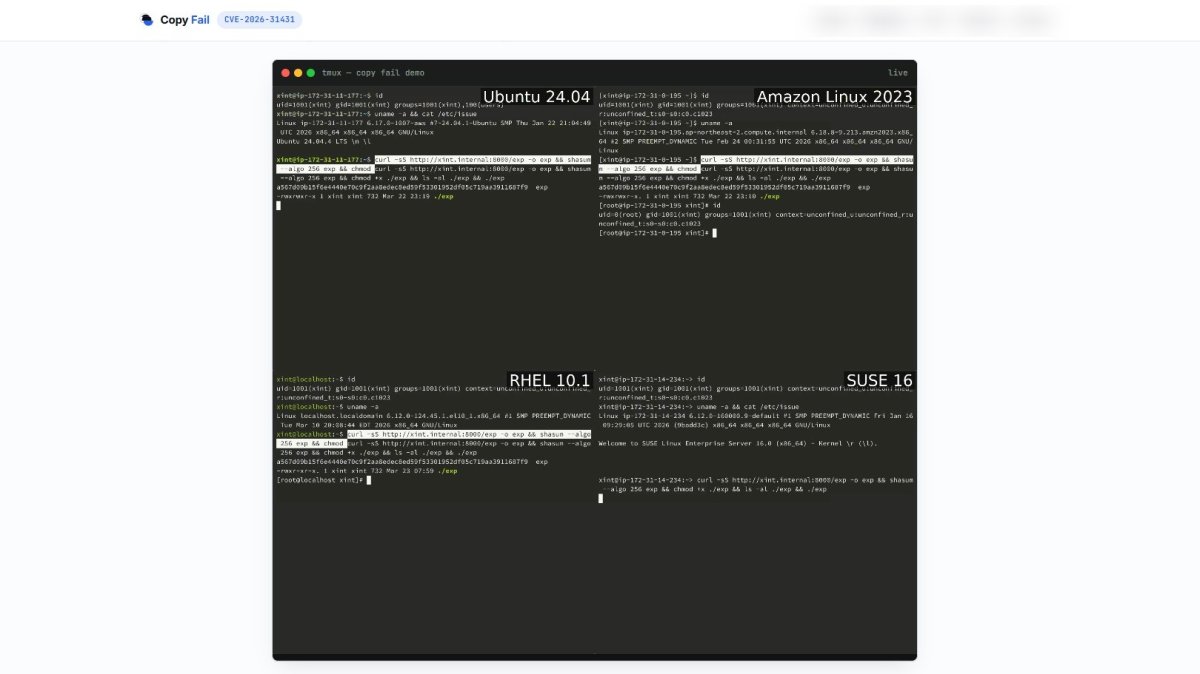
Une faille critique qui menace la sécurité de vos systèmes Linux Imaginez un instant : une simple action d'un utilisateur local suffit pour obtenir les...
La vulnérabilité CVE-2026-31431, désignée sous le nom de "Copy Fail", permet à un utilisateur local non privilégié d'obtenir des droits root sur la majorité des distributions Linux majeures depuis 2017.
Cet article fait partie de ma série spéciale hackers . Bonne lecture ! Felix "FX" Lindner est mort le 1er mars 2026 à l'âge de seulement 49 ans. Et si ce nom ne vous dit rien, c'est normal, car FX n'a jamais cherché les projecteurs. Par contre, ceux qui bossent dans la cybersécurité, eux,...
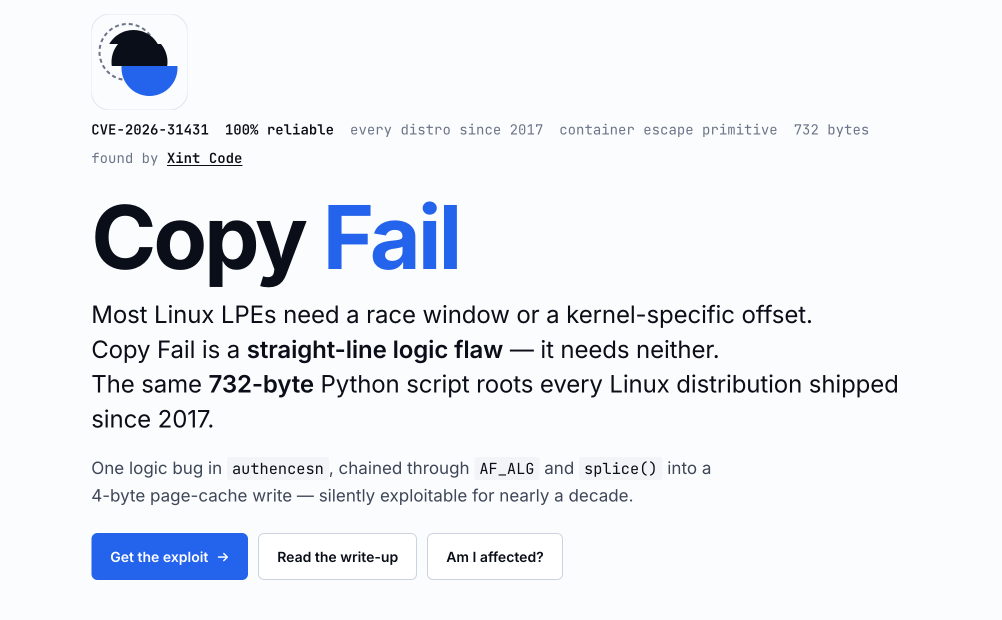
732 octets, c'est tout ce qu'il faut pour passer de simple utilisateur à root sur n'importe quel Linux non patché compilé depuis 2017, soit la quasi-totalité des kernels. Cette faille béante s'appelle Copy Fail (CVE-2026-31431), elle a été dénichée par Taeyang Lee de chez Theori avec leur outil...