Blog & Actualités

Insights & Actualités Tech

Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Recherche pour : "CV"
Effacer les filtres
Orange Cyberdéfense peut attribuer des CVE

Orange Cyberdéfense peut attribuer des CVE

Orange Cyberdefense annonce aujourd'hui que l'entreprise est Autorité de numérotation CVE. Cette autorisation permet à Orange Cyberdefense d'attribuer des identifiants CVE (CVE IDs) aux vulnérabilités de sécurité affectant ses produits, ainsi qu'aux vulnérabilités impactant des produits tiers —...
cPanel : une vulnérabilité activement exploitée

La vulnérabilité CVE-2026-41940, dévoilée fin avril, fait l’objet d’importants efforts d’exploitation, y compris pour le déploiement d’un rançongiciel. Plusieurs milliers auraient déjà été compromis.

AlmaLinux 10.2 Beta réintroduit le support 32-bit, à contre-courant

AlmaLinux 10.2 Beta réintroduit le support 32-bit, à contre-courant

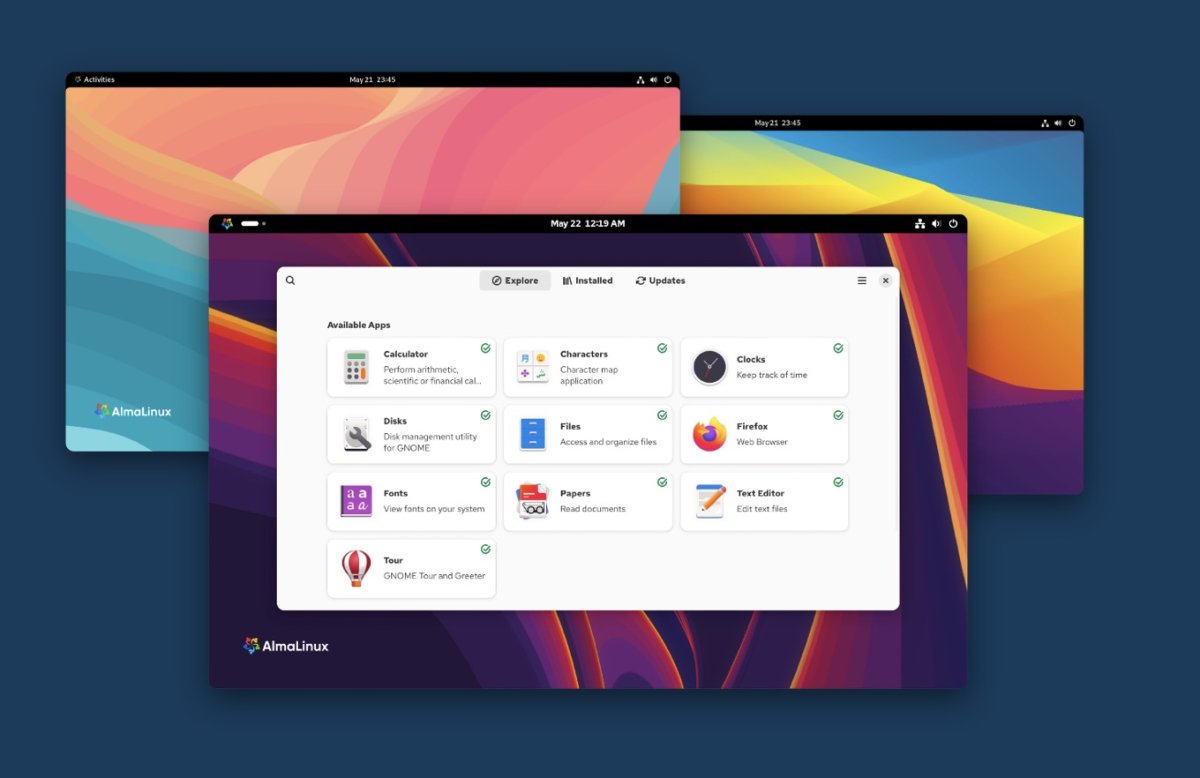
La distribution AlmaLinux a publié sa version 10.2 Beta nommée "Lavender Lion", et elle fait un truc que la plupart des distros récentes refusent de faire : remettre du support 32-bit dans le système.  Pas un retour total, on s'entend, mais des packages userspace i686 pour faire tourner...

Copy Fail : commentaire de SUSE sur la faille critique du noyau Linux

Copy Fail : commentaire de SUSE sur la faille critique du noyau Linux

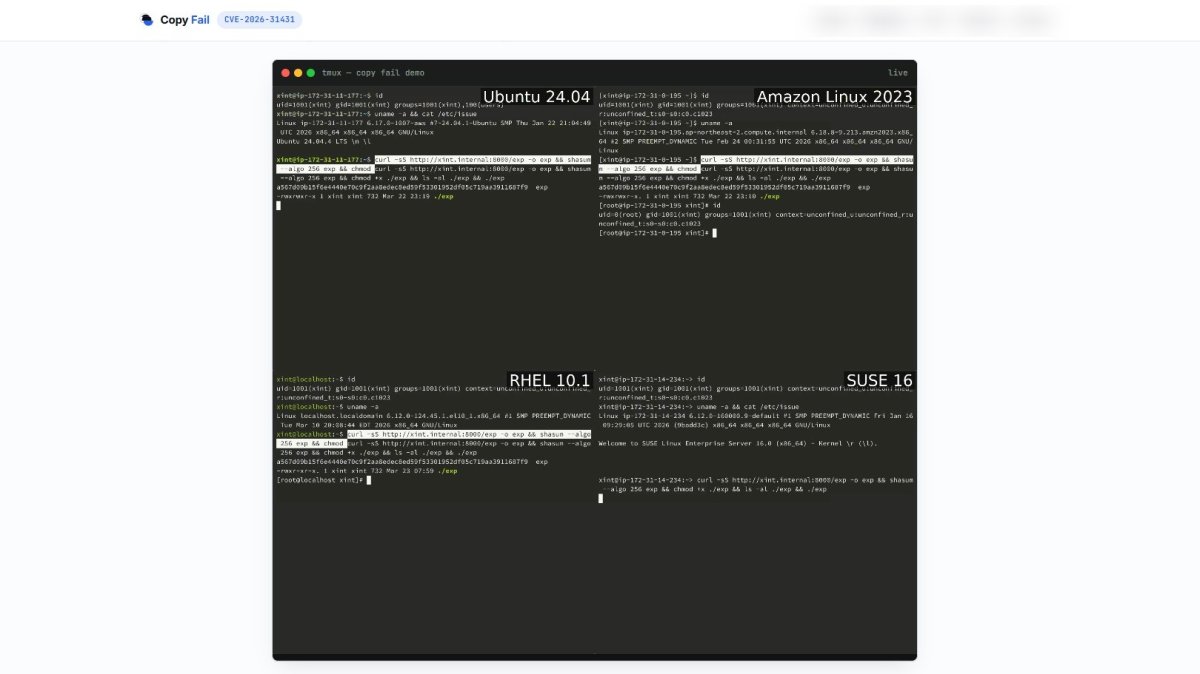
Nous avons demandé à SUSE un commentaire sur la faille Copy Fail :Une vulnérabilité critique du noyau Linux, baptisée « Copy Fail » (CVE-2026-31431), a été rendue publique le 30 avril 2026. Elle permet à un utilisateur authentifié d’élever ses privilèges jusqu’au niveau administrateur de manière...

Copy Fail - Une IA trouve la faille Linux que personne n'a vue

Copy Fail - Une IA trouve la faille Linux que personne n'a vue

732 octets, c'est tout ce qu'il faut pour passer de simple utilisateur à root sur n'importe quel Linux non patché compilé depuis 2017, soit la quasi-totalité des kernels. Cette faille béante s'appelle Copy Fail (CVE-2026-31431), elle a été dénichée par Taeyang Lee de chez Theori avec leur outil...

Faille critique sur le noyau Linux : 732 octets en Python et on passe Root

Faille critique sur le noyau Linux : 732 octets en Python et on passe Root

La CVE-2026-31431 est une des failles les plus critiques de 2026. Il s'agit d'un vilain bug dans le noyau Linux et plus précisement dans le template cryptographique authencesn. Un script Python de seulement 732 octets peut éditer un binaire setuid et obtenir le root sur de nombreuses distributions...